
添加角色
本页介绍新建角色的完整流程:命名角色 → 勾选权限 → 选择成员 → 确定;并说明权限项与后台 API 的对应关系及其风险。角色列表的日常维护见角色管理。
添加角色的完整流程
- 进入「用户管理 → 角色管理」,单击右上角添加按钮,进入角色添加页面。
- 填写角色名称(必填)与角色描述。
- 在「权限设置」页签按模块勾选该角色需要的功能权限。
- 切换到「成员列表」页签,单击【添加成员】,系统加载全部用户,勾选后关闭返回。
- 单击页面下方「确定」保存,系统提示添加成功并返回角色列表;单击「取消」放弃本次操作。
角色的配置项如下:
| 配置项 | 必填 | 说明 |
|---|---|---|
| 角色名称 | 是 | 建议体现职责,便于按名称搜索 |
| 角色描述 | 否 | 说明该角色的定位,限制 255 字以内 |
| 角色权限 | 按需 | 决定该角色可用的模块、功能与操作 |
| 角色成员 | 按需 | 拥有该角色的用户;也可后续在用户或角色编辑中调整 |
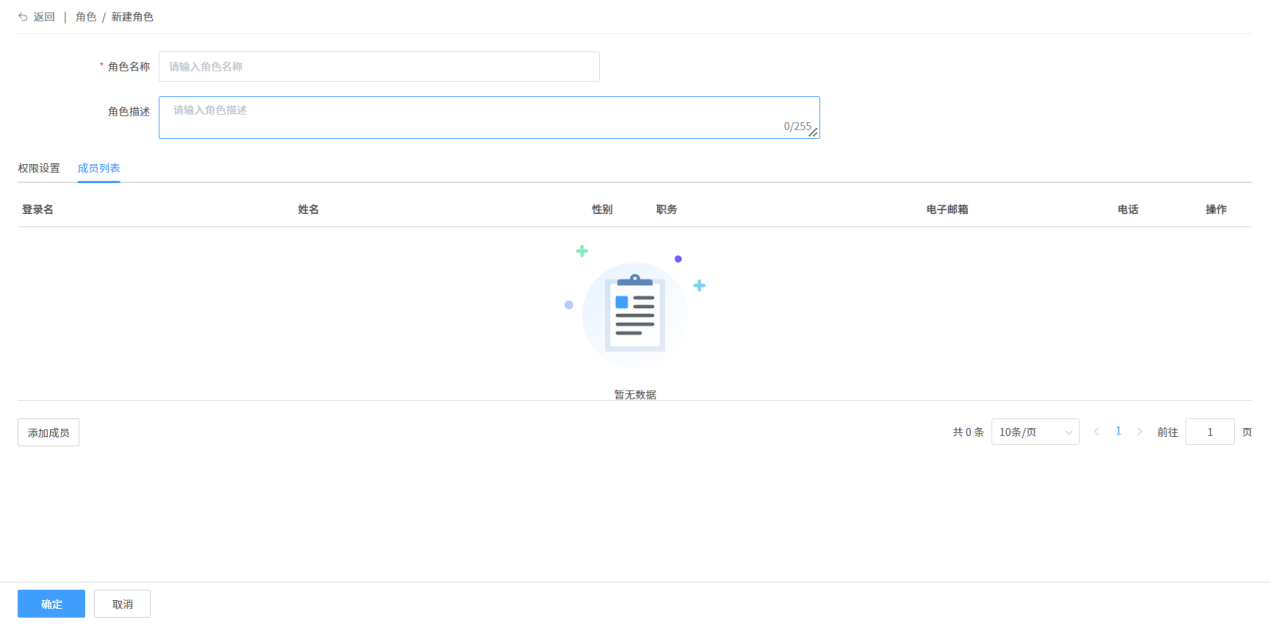
图示为新建角色页面:上方为角色名称与角色描述,下方是「权限设置」与「成员列表」两个页签;看图重点是成员列表左下角的添加成员入口。
图示为保存成功提示。返回列表后建议重新打开该角色,核对权限勾选与成员是否符合预期,避免只凭提示判断配置成功。
权限项与后台 API
角色的每个权限项对应后台的接口。在角色权限设置页面按 Ctrl+Delete,可呼出权限项的 API 设置,为该权限项配置需要覆盖的后台 API;设置后,调用这些 API 的功能都会校验用户权限。
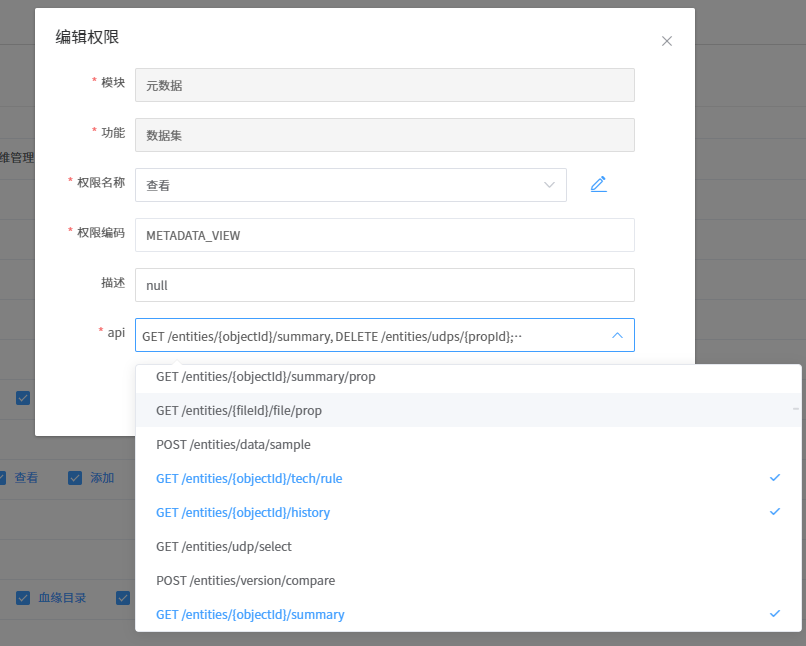
图示为权限项的编辑弹窗:显示模块、功能、权限名称、权限编码与 api 列表,看图重点是 api 下拉中的接口清单,勾选结果决定该权限项实际覆盖的接口范围。
配置 API 覆盖属于高级操作:
- 修改会改变权限项对应的接口鉴权范围,配错可能导致功能不可用或越权。
- 修改前记录原值,仅在明确需要细化权限粒度时调整。
- 调整后用一个普通成员账号实测相关功能,再扩大范围。
编辑已有角色
在角色列表单击目标角色后的【编辑】,可修改角色信息与权限,包括增删拥有该角色的用户;保存方式与新建相同。成员的增减也可以在用户管理操作编辑用户时调整角色。