
数据安全快速开始
以少量已采集表和字段完成分类分级,再验证一个明确的访问或脱敏要求。先由安全与业务责任人确认分类体系、级别和依据。
开始前准备
| 准备项 | 如何检查 |
|---|---|
| 少量已采集表和字段 | 在元数据中能够定位,来源、表名和字段含义准确 |
| 分类与分级依据 | 业务与安全责任人能解释选择某一类别、级别的原因 |
| 梳理及评审人员 | 具备对应页面的操作权限,明确由谁核对和通过结果 |
| 访问验证身份 | 若本次还验证访问控制,明确测试用户及其应见数据范围 |
本指南先完成分类分级,再按需要进入访问控制。若已有经确认的分类框架,可直接从梳理步骤开始,不必创建重复框架。
1. 建立安全分类框架
进入“系统设置 → 数据分类设计”,按分类设计确定层级名称和支持的资产类型,再在“数据分类分级 → 数据分类”建立实际节点。在“数据分级”维护所需等级和判定依据;需要法规文件支持时,在“法规条文”维护关联资料。部分界面将前两个入口显示为“安全分类设计”和“安全分类”。
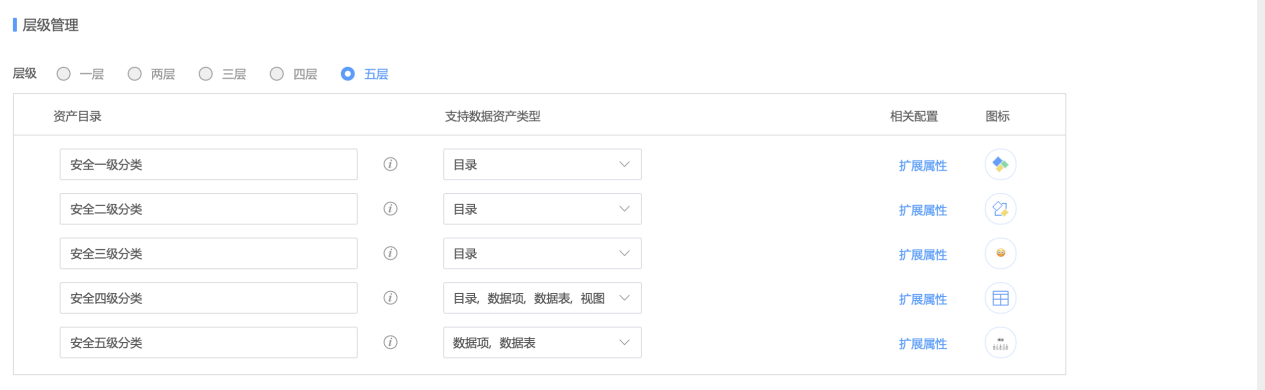
图示用于识别层级、名称和支持类型的位置,不要求采用图中的层数。
完成检查:目标层级允许挂载本次要梳理的对象,实际分类节点及等级已准备好。已有节点后不能随意减少层级或支持类型,因此应先确认范围。
2. 梳理少量表字段
- 进入“分类分级工具 → 协同分类分级”,在“待梳理”找到目标对象。
- 核对来源和业务含义,选择右侧安全分类并确认加入。
- 切换到“待确认”,检查分类和安全等级。
- 错误项使用“编辑安全分类”或“编辑安全等级”修正;需要重做的对象使用“重新梳理”。
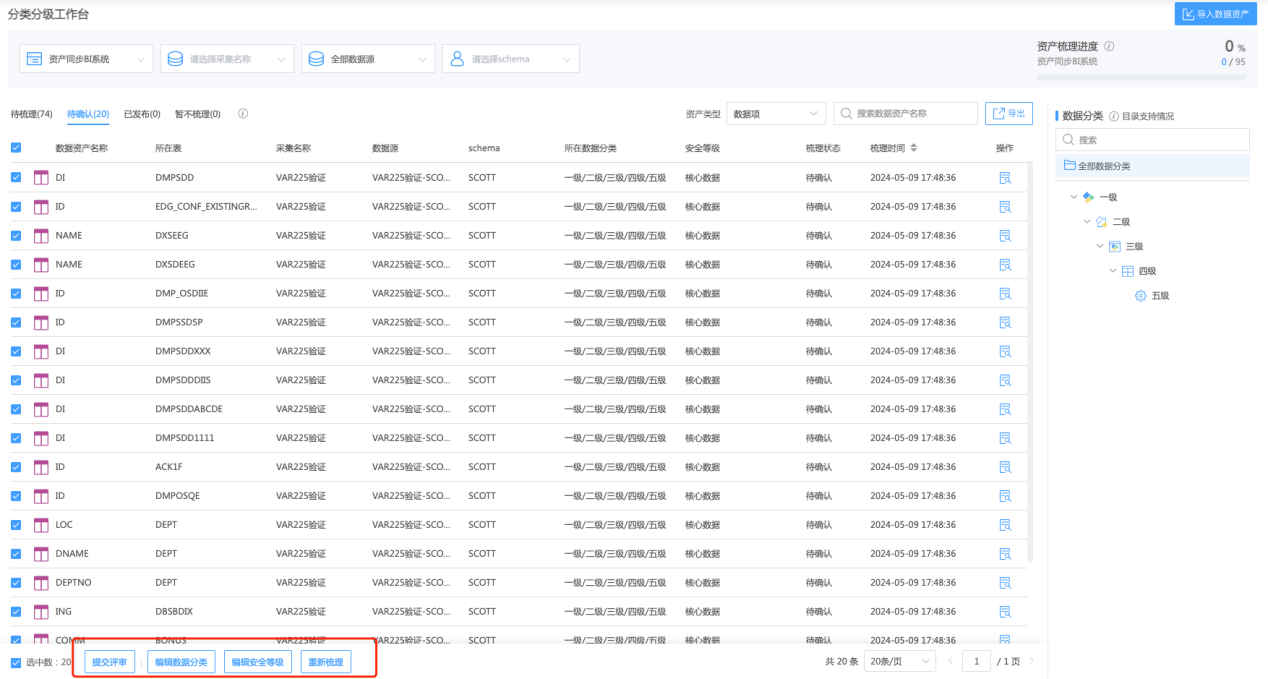
图中底部操作针对已选对象。先检查选择范围,再提交评审;不要因某个分类整体正确而忽略其中个别字段的等级差异。
完成检查:所有参与本次试点的对象都有可解释的分类及等级,暂不处理的对象已与本次范围区分。详细操作见协同分类分级。
3. 评审并检查发布结果
- 对待确认结果执行“提交评审”。
- 由具备权限的评审人员进入“分类分级工具 → 评审与发布”。
- 核对对象、分类、级别及依据,通过正确项;错误项驳回后重新梳理。
- 检查成功和失败数量,确认目标对象已发布。
- 回到对象及安全概览,对照分类、等级及统计范围。
完成检查:发布的是目标对象的正确关系,未通过或部分失败的项仍有处理记录。提交评审成功不能替代评审通过。
4. 按需验证访问与脱敏
明确一个用户应看到的数据范围,按访问策略选择访问、行级控制或脱敏方式。需要动态脱敏时按网关快速开始完成服务端和 JDBC 客户端配置,以实际使用账号查询样本并核对日志。
完成检查:分类分级经过评审,访问链路也呈现符合策略的结果。两项分别验证,不能用分类覆盖率代替访问控制验证。
扩大治理范围
小范围结果正确后,按算法、规则与任务配置智能识别。先使用已知正反样本测试条件,再运行任务、检查候选结果及评审发布。智能识别的推荐分数不是最终安全结论。
第一次接触算法测试时,可先完成虚构代码正则测试,认识匹配与未匹配结果。该体验不保存算法,也不更改资产分类,之后再按实际业务要求准备识别规则。